

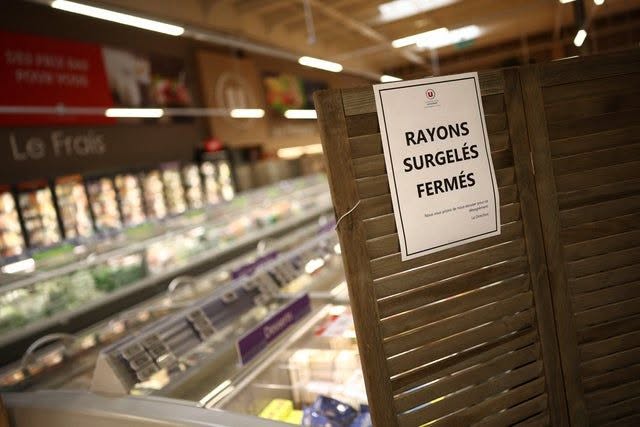
في سابقة خطيرة تهدد البنية التحتية للمتاجر الذكية، تعرضت قطاعات واسعة من سلاسل التجزئة والمتاجر الكبرى في فرنسا لهجوم سيبراني معقد استهدف “أنظمة التبريد والمجمدات” التجارية.
وأفادت التقارير بأن قراصنة استغلوا ثغرة برمجية في أنظمة التحكم (المرتبطة بشركة “دانفوس” الدانماركية) للتحكم عن بعد في درجات حرارة الثلاجات، حيث جرى رفعها بشكل متعمد لتصل إلى مستويات قياسية بلغت نحو 50 درجة مئوية.
وأسفر هذا التلاعب الخبيث عن فساد وتلف كميات ضخمة من الأغذية والسلع المجمدة، فضلاً عن بلاغات تفيد باندلاع حرائق طفيفة في بعض وحدات التبريد المتضررة.
وقد طال الهجوم نحو 80 فرعاً تابعاً لشركات بارزة مثل “تعاونية U” و”إنترمارشيه”، مما أدى إلى تكبد المتاجر المتضررة خسائر مادية هائلة قُدرت بملايين اليورو.
وعلى الفور، تحركت السلطات الفرنسية وقسم مكافحة الجرائم الإلكترونية في النيابة العامة بباريس، إلى جانب الوكالة الوطنية للأمن السيبراني (ANSSI)، لفتح تحقيق عاجل وموسع لكشف ملابسات هذا الاختراق غير المسبوق وتعقب المتورطين فيه.